
U listopadu 2012. naši stručnjaci pronašli su sigurnosni propust na web stranici Microsoft.com. Prijavili smo ga Microsoftovom sigurnosnom timu i u studenom iste godine, u suradnji s njihovim inženjerima, propust je saniran.
Microsoft nas je uvrstio na svoj popis zahvala istraživačima koji su odgovorno prijavili ranjivost – danas dostupan u MSRC popisu zahvala.
Što je propust omogućavao
Bez ulaska u detalje koji bi mogli poslužiti za zloupotrebu, ranjivost je otvarala put prema:
- preuzimanju korisničkog računa ili usluge,
- praćenju ponašanja korisnika i prikupljanju statistike bez njihova znanja,
- iskorištavanju preglednika posjetitelja,
- širenju sadržaja s domene od povjerenja.
Zadnja stavka je ona koja se najčešće podcjenjuje. Kad napadač može objaviti sadržaj na domeni kojoj korisnici vjeruju, sve uobičajene mjere opreza prestaju raditi – adresa u pregledniku izgleda točno onako kako bi trebala.
Zašto ovo objavljujemo
Ne zbog same vijesti, nego zbog onoga što iz nje slijedi: veličina tvrtke i količina uloženog novca ne jamče sigurnost. Ako se propust može potkrasti Microsoftu, može se potkrasti bilo kome.
U praksi ranjivosti rijetko nastaju iz egzotičnih razloga. Najčešće su to zaboravljena testna stranica, obrazac koji ne provjerava unos, komponenta koja godinama nije ažurirana ili postavka poslužitelja koju je netko davno promijenio „samo privremeno“.
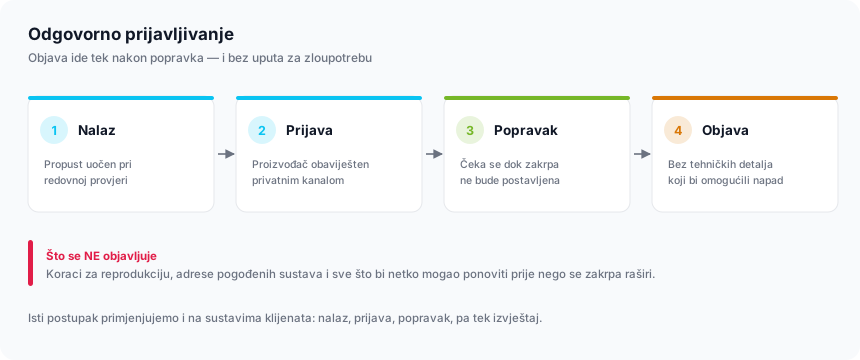
Odgovorno prijavljivanje
Propust smo prijavili prije bilo kakve objave i čekali da bude saniran. To je jedini ispravan redoslijed. Objaviti ranjivost prije popravka znači izložiti sve korisnike te stranice – bez obzira na to koliko je nalaz zanimljiv.
Isti pristup primjenjujemo i kad ranjivost nađemo kod klijenta ili na nekom sustavu na koji slučajno naiđemo.
Kako to izgleda kod naših klijenata
Isti način razmišljanja ugrađen je u naše usluge: sigurnosna analiza i penetracijsko testiranje traže upravo ovakve propuste prije nego ih pronađe netko drugi.
Ako niste sigurni u kakvom je stanju vaš sustav, javite nam se za sigurnosnu provjeru.